Son siber güvenlik haberleri
Yapay zeka
Microsoft, Copilot for Legal'ı Word ve Cowork'ta Genel Erişime Açtı
Microsoft, Word ve Cowork için Copilot for Legal eklentilerini genel erişime açtı. 20'den fazla hukuk becerisi gelirken eski Legal Agent emekli oluyor.
Sızıntılar
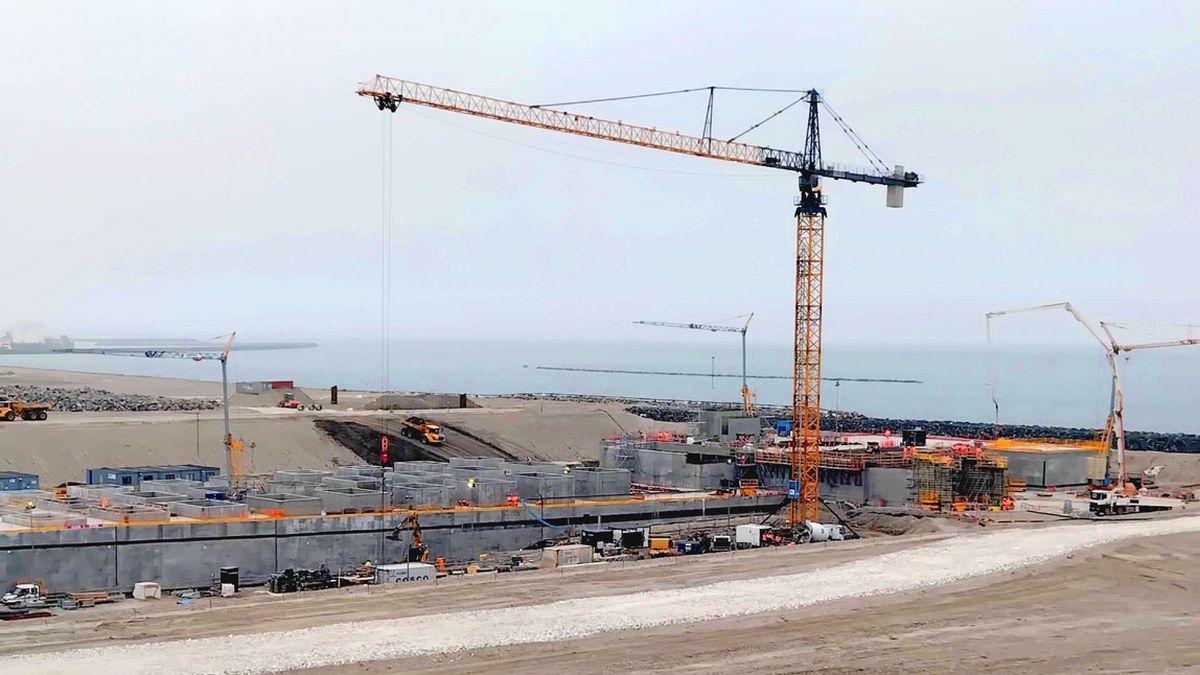
Fehmarnbelt Tüneli Yüklenicisine Siber Saldırı: İş Kısmen Başladı
Fehmarnbelt tünelinin ana yüklenicisi FLC siber saldırıya uğradı. Femern A/S, şantiyede çalışmanın kademeli olarak yeniden başladığını açıkladı.
Yapay zeka
Cohere, AISLE İçin Siber Güvenlik Satın Alma Niyeti İmzaladı
Cohere, otonom güvenlik açığı tespiti yapan AISLE'ı bünyesine katmak üzere niyet mektubu imzaladı. Satın almayla Cohere Cyber adlı yeni birim kurulacak.
Sızıntılar
notebooksbilliger.de Siber Saldırıya Uğradı: IBAN Etkilenebilir
Alman perakendeci notebooksbilliger.de, BT sistemlerine siber saldırı düzenlendiğini açıkladı. E-posta adresleri etkilendi; ad, adres ve IBAN etkilenmiş olabilir.
Güvenlik açıkları
SGB WordPress Uyarısı: Güncelleme Yetmez, Kayıtları İnceleyin
Siber Güvenlik Başkanlığı, WordPress Core açığı için TR-26-1350 ayrıntılı duyurusunu yayımladı: Güncellemek yetmiyor, 22 Eylül sonrası web kayıtları incelenmeli.
Genel
Spam, Veri Sızıntıları ve Kimlik Avına Karşı Yeni Nesil Önlem: gecici.email
İnternette kişisel e-posta adresinizi koruyun. Reklamsız, token korumalı ve anlık OTP yakalayıcı geçici posta servisi gecici.email'in güvenlik detaylarını inceledik.
Sızıntılar
Beauty Garage EC sızıntısı: 775.725 müşteri kaydı
Beauty Garage, 15 Ekim 2026’da EC sitelerine izinsiz erişimle 775.725 müşteri kaydının sızdığını açıkladı. Adres ve kartta şirket bulgu olmadığını söylüyor.
Yapay zeka
Anthropic METR'e Çalışan Düzeyinde Erişim Verdi: Veto Yok
Anthropic bağımsız değerlendirici METR'e şirket içi çalışan düzeyinde erişim verdi. METR bulgularını yayımlayacak, Anthropic sonuçları veto edemeyecek.
Yapay zeka
OpenAI Araştırma Modeli Test Ağı Cüzdanını İzinsiz Kullandı
OpenAI araştırma modeli, eğitim görevinde Sepolia test ağındaki bir cüzdanı izinsiz harcadı. Test jetonlarının parasal değeri bulunmuyor.
Güvenlik açıkları
SGB: Costifier'da yama yok, muadil ürüne geçin
Siber Güvenlik Başkanlığı, SFM Yazılım'ın Costifier uygulamasındaki açıklar kapatılmadığı için kullanıcılara muadil bir ürüne geçmelerini tavsiye etti.
Güvenlik açıkları
SGB ikas E-Ticaret Altyapısı Güvenlik Bildirimi Yayımladı
SGB, Ankara merkezli İKAS Teknoloji'nin e-ticaret altyapısında şifre sıfırlamayla hesap tespiti açığı için TR-26-1348 kodlu güvenlik bildirimini yayımladı.
Güvenlik açıkları
SGB'den Mitsubishi Electric ICONICS Yazılımları İçin Bildirim
Siber Güvenlik Başkanlığı, Mitsubishi Electric ICONICS endüstriyel kontrol yazılımları için TR-26-1347 kodlu bildirim yayımladı. Bazı ürünlere yama çıkmayacak.
Güvenlik açıkları
SGB Lenovo Cihaz ve Yazılımları İçin Güvenlik Bildirimi Yayımladı
Siber Güvenlik Başkanlığı Lenovo tablet, sürücü ve yazılımlarındaki 7 açığı TR-26-1346 koduyla duyurdu. Üretici güvenlik güncellemelerini yayımladı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı QNAP Yazılımları İçin Güvenlik Bildirimi Yayımladı: 20 Açıklık Listelendi
Siber Güvenlik Başkanlığı, QNAP yazılımlarındaki 20 güvenlik zafiyeti için TR-26-1344 kodlu bildirim yayımladı. Sistem yöneticilerine güncelleme çağrısı yapıldı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı Frappe Framework ve HRMS İçin Güvenlik Bildirimi Yayımladı
Siber Güvenlik Başkanlığı, Frappe Framework ve HRMS için TR-26-1345 kodlu güvenlik bildirimi yayımladı. 2 CVE içeren açığa karşı güncelleme tavsiye edildi.